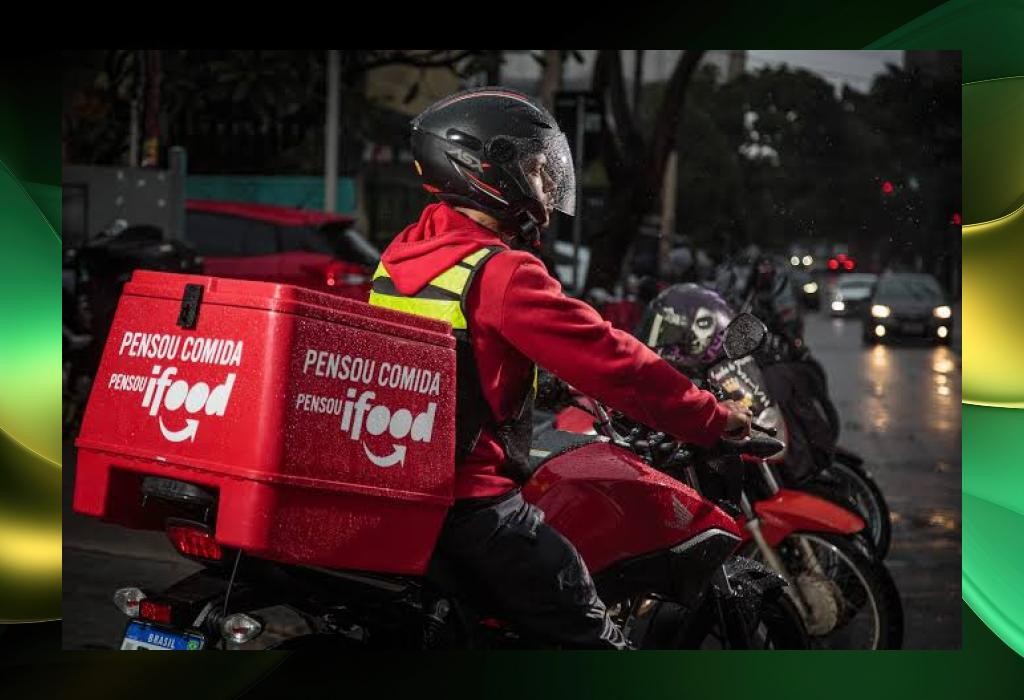
Uma falha de segurança nos sistemas do iFood permitiu que pessoas não autorizadas tivessem acesso a informações pessoais de usuários, entregadores e representantes de estabelecimentos parceiros.
A invasão ocorreu no sábado (14), mas só foi confirmada pela empresa nesta quinta-feira (19). O número de pessoas atingidas ainda não foi informado, e a companhia trabalha para dimensionar os impactos do episódio.
Os dados acessados incluem informações cadastrais, como nomes, CPFs e endereços de entregadores. Os usuários identificados como afetados devem receber comunicados por e-mail.
A empresa ainda não descobriu como os invasores conseguiram acessar sua estrutura digital, mas afirmou que informações financeiras e de segurança, como senhas, dados de cartões, saldos, extratos e registros biométricos, permaneceram protegidas.
Segundo o iFood, a plataforma continua funcionando normalmente. O caso foi comunicado à Agência Nacional de Proteção de Dados (ANPD), que acompanha as investigações.
Como medida de prevenção, a companhia recomendou que os usuários desconfiem de contatos que solicitem dados pessoais, códigos de acesso ou pagamentos e ativem a verificação em duas etapas para reforçar a proteção das contas.
Sociedadeonline
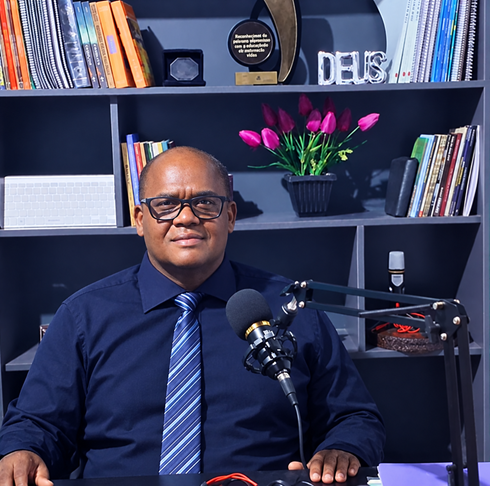
Djalma Almeida Paixão é natural de Santo Antônio de Jesus.
Com muita dedicação e muitos estudos, Djalma formou-se em rádio e televisão pelo (ICB), Instituto do Conhecimento da Bahia.
Dalma Almeida é formado em Análises Clínicas, Administração de empresa e Língua inglesa pela Uneb (Universidade do Estado da Bahia)
Djalma Almeida também é licenciado em Pedagogia pela Unifacs (Universidade Salvador), e possui vários cursos na área da educação como : Educacação Inclusiva, Neuroeducação, Coordenação Pedagógica, e Ensino Remoto através da Educação Inclusiva.
Djalma Almeida agora é pós graduando em psicopedagogia pela Unifacs, universidade o qual é licenciado em pedagogia.
Seu grande talento e inspiração pelo rádio começou em 1990 na rádio Recôncavo Fm, quando operava na frequência de 104,3, hoje operando em 98,5 Mhz, atuando como Disc jockey (Programação musical), e atuou também na rádio Clube Am como repórter quando operava em 680 Khz, hoje operando em Fm em 92,7 Mhz.
Atualmente, é repórter da rádio Prazeres Fm 87,9, na cidade de Jiquiriçá, com atuação dentro do programa “Conexão do Vale”. Djalma também foi por mais de três anos o diretor e editor do site da rádio Prazeres Fm 87,9.
Também é o proprietário do site “Cidadedaspalmeirasnews.com.br”, onde ocupa o mesmo cargo.
Djalma Almeida também é servidor público estadual, onde desempenha a sua função com dedicação a mais de 38 anos de bons serviços prestados a população.